GTA 6 rompe récord en PlayStation al ser el juego con más reservas en la historia


Escuchá esta nota
EL DIARIO digital
minutos
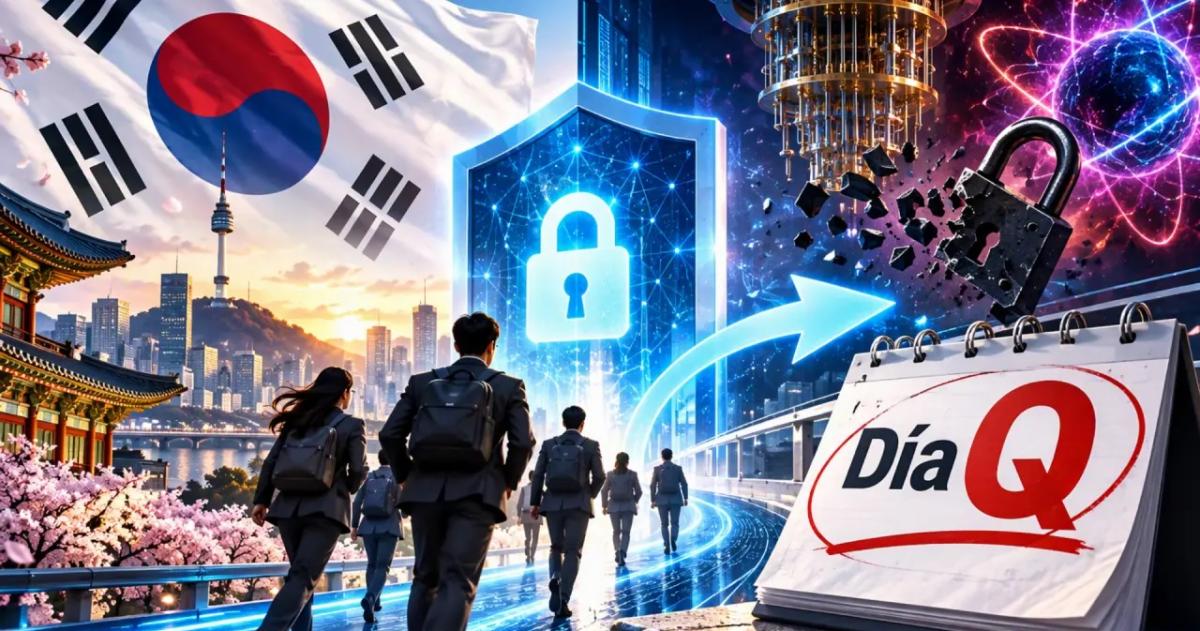
El Gobierno de Corea del Sur ha decidido pisar el acelerador en su estrategia nacional de ciberseguridad al adelantar en cuatro años el plazo límite para blindar sus sistemas digitales frente a la computación cuántica. A través de una iniciativa liderada por el Servicio Nacional de Inteligencia (NIS) y el Instituto Nacional de Investigación de Seguridad, el país ha decidido adelantar al año 2031, cuatro años antes de lo previamente establecido, la fecha tope para completar la transición de sus infraestructuras críticas y secretos de Estado hacia la criptografía postcuántica, tal y como informa BigGo. Para desarrollar este despliegue, las autoridades han publicado los primeros borradores oficiales con los estándares técnicos y la hoja de ruta que deberán seguir todas las instituciones públicas de Corea del Sur.
La urgencia de este cambio responde a la proximidad del denominado "Día Q", el punto de inflexión en el que los ordenadores cuánticos alcanzarán la potencia necesaria para vulnerar en cuestión de minutos los algoritmos matemáticos actuales que protegen las comunicaciones por internet, las criptomonedas, firmas digitales, la autenticación bancaria y sistema de seguridad cibernética en general que quedarán obsoletos en cuanto esta aterrice de forma generalizada la computación cuántica.
Cosechar ahora y descifrar después
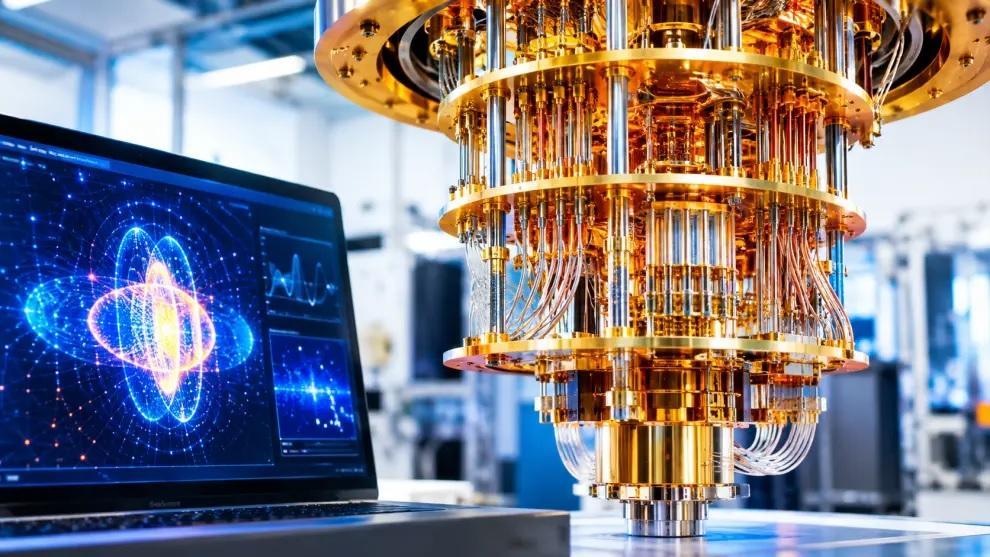
La principal preocupación de la inteligencia surcoreana no reside únicamente en el futuro, sino en una amenaza que ya está ocurriendo bajo la modalidad de "cosechar ahora y descifrar después". En este tipo de operaciones de espionaje, los ciberdelincuentes interceptan y almacenan a día de hoy grandes volúmenes de información gubernamental cifrada que aún no pueden leer, con el objetivo de guardarla hasta disponer de ordenadores cuánticos lo suficientemente potentes para poder abrirla. Tal como ha advertido Kim Chang-seop, subdirector del NIS, los secretos oficiales que mantengan su valor dentro de unos años corren un grave peligro si no se refuerzan los protocolos de protección de manera inmediata.
Para evitar improvisaciones entre los distintos ministerios y organismos públicos, las autoridades han difundido dos documentos técnicos clave: los Estándares de Seguridad Criptográfica y la Guía de Migración a la Criptografía Postcuántica. Estas directrices, cuya versión definitiva se aprobará en el primer semestre de 2027 tras incorporar las aportaciones de expertos y agencias estatales, clasifican los algoritmos actuales en categorías permitidas, restringidas y prohibidas según su resistencia y vida útil, y se complementarán antes de final de año con una guía específica sobre la gestión segura de claves.
Como es lógico, la sustitución de estos sistemas no puede ejecutarse de la noche a la mañana debido a la compleja infraestructura existente. Aplicar un cifrado nuevo en un único extremo sin coordinar el resto provocaría fallos críticos en la comunicación y la interrupción de servicios públicos. Por ello, la guía establece un proceso escalonado que obliga primero a auditar qué protocolos se utilizan en cada servidor, priorizar los datos más sensibles y aplicar un enfoque híbrido que permita convivir al cifrado tradicional con los nuevos métodos postcuánticos.
El adelantamiento del calendario tendrá un impacto directo tanto en la administración pública como en el sector tecnológico surcoreano. Por un lado, la obligación de actualizar certificados digitales, redes privadas virtuales (VPN) y sistemas de enlace antes de 2031 impulsará una fuerte demanda de soluciones de ciberseguridad de nueva generación, fomentando la colaboración entre empresas privadas, universidades y centros de investigación.
Qué es la criptografía postcuántica
La criptografía postcuántica (también llamada criptografía poscuántica o resistente a la computación cuántica) es un conjunto de algoritmos criptográficos diseñados para proteger datos y comunicaciones frente a ataques tanto de computadoras clásicas como de futuras computadoras cuánticas. Funciona en el hardware convencional actual sin exigir ordenadores cuánticos para operar.
Por qué es necesaria
-Vulnerabilidad actual: Algoritmos de clave pública muy usados, como RSA y la criptografía de curva elíptica (ECC), podrían ser vulnerados por computadoras cuánticas suficientemente potentes mediante algoritmos como el de Shor.
-"Cosechar ahora, descifrar después": Actores maliciosos pueden robar y almacenar datos cifrados hoy para descifrarlos en el futuro cuando exista capacidad cuántica suficiente.
-Estándares: Organismos como el NIST han publicado estándares postcuánticos —como ML-KEM (FIPS 203), ML-DSA (FIPS 204) y SLH-DSA (FIPS 205)— para reemplazar o complementar esquemas clásicos.
Ejemplos de uso
-Comunicaciones seguras y navegación web: Certificados HTTPS, intercambio de claves y conexiones cifradas en sitios web y servicios en la nube.
-Firmas digitales e identidad: Validación de autenticidad en documentos, software, autenticación y sistemas financieros.
-Datos sensibles a largo plazo: Protección de registros médicos, secretos gubernamentales e información corporativa que debe mantenerse confidencial durante años.