Aviones con capacidad nuclear de Rusia sobrevuelan Taiwán en plena gira de Putin


Escuchá esta nota
EL DIARIO digital
minutos
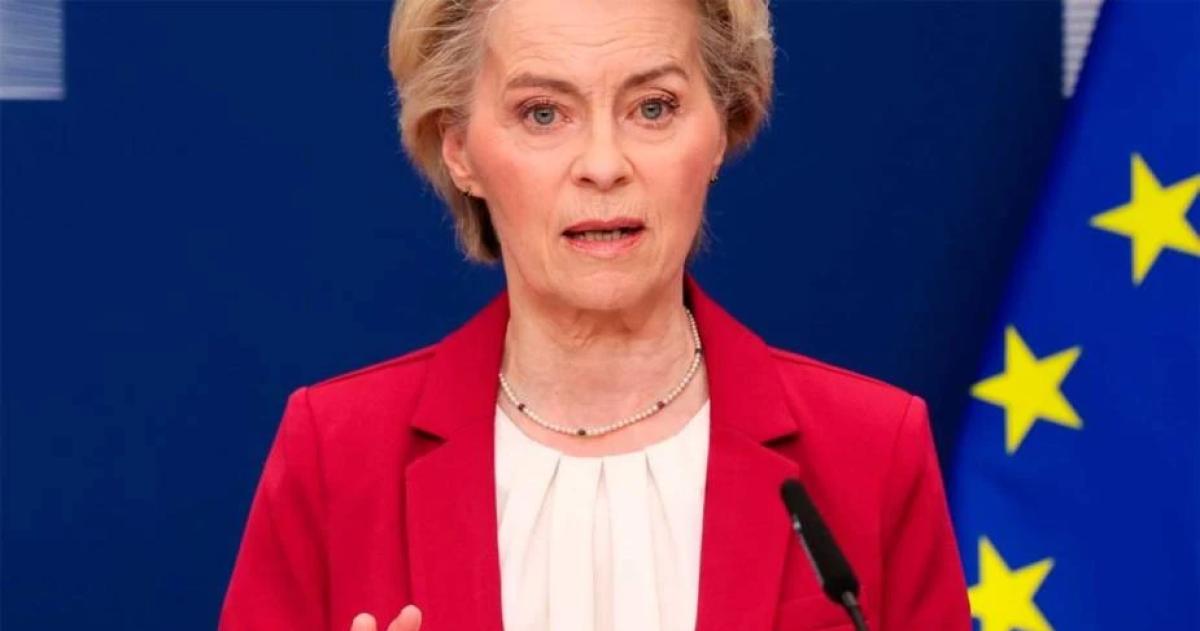
El bloque comunitario confirmó una serie de hackeos detectados el pasado 22 de octubre. Las autoridades precisaron que se utilizaron herramientas de IA y que la ofensiva impactó en los sistemas de recursos humanos.
Las instituciones comunitarias confirmaron este jueves haber sido blanco de una sofisticada ofensiva digital. El ataque, calificado como una campaña de múltiples incidentes, fue detectado originalmente el 22 de octubre y certificado tras una serie de peritajes preliminares.
Durante una rueda de prensa, el portavoz de la Comisión Europea, Thomas Regnier, explicó los alcances de la situación:
"La Comisión ha tomado recientemente las medidas necesarias en respuesta a una campaña cibernética detectada."
El vocero detalló que, tras constatarse el episodio el 26 de octubre a raíz de las primeras pesquisas, el Ejecutivo comunitario procedió a la desactivación temporal de diversas aplicaciones. La mayoría de estas herramientas ya fueron restituidas y, hasta el momento, no se constataron filtraciones de información personal de los agentes de la administración.
Características técnicas y sectores afectados
Los reportes iniciales indican que la ofensiva informática impactó de lleno en los sistemas de recursos humanos de la Comisión, alterando áreas sensibles como la gestión de nóminas, aunque el funcionario evitó profundizar en precisiones operativas.
El factor diferencial de este episodio radica en la utilización de tecnologías avanzadas:
Uso de inteligencia artificial: Es la primera vez que el bloque compuesto por 27 países reporta un ataque de estas características potenciado por IA.
Herramienta utilizada: Los atacantes emplearon un software chino de ciberseguridad basado en inteligencia artificial denominado Artex, originalmente creado para fortalecer defensas digitales pero empleado en este caso de manera maliciosa. Antecedentes similares se registraron recientemente en hackeos a empresas de Japón.
Vulnerabilidades: Regnier advirtió que los recursos asistidos por IA son aprovechados indebidamente para hallar fallas en los sistemas.
Respuesta institucional y contexto global
Mientras la investigación continúa abierta, el portavoz evitó señalar a un responsable específico y mantuvo reserva sobre los mecanismos de prevención activados, limitándose a consignar que "muchos elementos han sido contenidos". Asimismo, se excusó de dimensionar el impacto total:
"Es difícil juzgar la amplitud; hablamos de una campaña, de una serie de incidentes, pero no podemos decir más mientras continúa la investigación."
>
Para hacer frente a la contingencia, la Comisión mantiene una coordinación permanente con el equipo de respuesta a emergencias informáticas de las instituciones europeas (CERT-UE) y con el Supervisor Europeo de Protección de Datos.
El episodio se inserta en un escenario regional complejo donde la utilización de sistemas autónomos representa una amenaza creciente. En este sentido, el Banco Central Europeo advirtió recientemente que los agentes de inteligencia artificial incrementan la velocidad y la complejidad de los ataques, problemática que también se evidenció este mes cuando un banco regional francés reportó pérdidas superiores a los 100 millones de euros por un hackeo.