Fuerza multinacional liderada por británicos y franceses en Ucrania tendrá autorización para repeler agresiones de Moscú


Escuchá esta nota
EL DIARIO digital
minutos
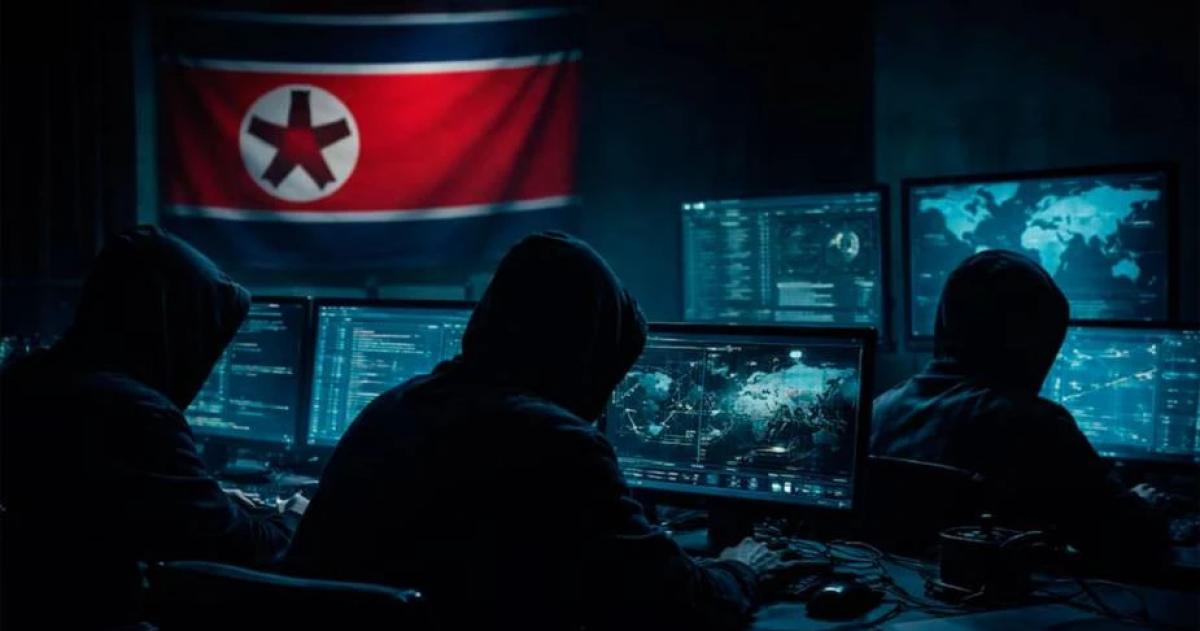
A pocos días del histórico robo de activos digitales valuados en unos USD 6.340 millones, Binance dio a conocer un informe preliminar sobre el ciberataque. La maniobra incluyó ingeniería social, falsas entrevistas de trabajo y la complicidad de Corea del Norte, según el FBI.
Acinco días de registrarse uno de los mayores robos de activos digitales en la historia, la plataforma de criptomonedas Binance hizo públicos los resultados preliminares de su investigación interna para reconstruir el asalto informático que derivó en la sustracción de aproximadamente USD 6.340 millones. El documento detalla una operación meticulosamente diseñada durante meses, en la que se conjugaron técnicas de intrusión, engaño y la manipulación de sistemas internos.
Desde la compañía catalogaron el episodio como "un incidente de seguridad grave y altamente sofisticado". Lejos de tratarse de una única vulnerabilidad o de un episodio convencional de phishing, el plan abarcó la realización de falsas entrevistas laborales, la descarga de software malicioso, la vulneración de herramientas internas de inteligencia artificial y accesos no autorizados a equipos de diversos colaboradores.
Respecto de la autoría, Binance indicó que el Federal Bureau of Investigation (FBI) adjudicó formalmente el ataque a Corea del Norte. La agencia de seguridad de Estados Unidos caratuló la maniobra bajo la denominación TraderTraitor, etiqueta habitualmente empleada para operaciones cibernéticas asociadas a ese Estado.
Cómo operaron los cibercriminales
De acuerdo con el relevamiento preliminar, los atacantes lograron ingresar de manera ilegítima a un servicio interno destinado a la firma de transacciones de las billeteras digitales. Mediante este acceso, manipularon el sistema de autorización de movimientos de fondos para desviar el dinero hacia direcciones administradas por la red delictiva.
El golpe impactó directamente sobre cinco hot wallets (billeteras calientes), es decir, aquellos monederos conectados a internet que facilitan la operatividad diaria de la casa de cambio. Al advertir transferencias masivas, la firma desplegó medidas de contención que comprendieron la suspensión temporal de retiros, el contacto con otras entidades para congelar fondos y la anulación de los permisos afectados.
No obstante, la empresa advirtió que frenar los retiros habituales resultó insuficiente debido a que las autorizaciones de las transferencias ya se encontraban asentadas en la cadena de bloques, operando de manera independiente a la infraestructura regular. Por este motivo, la entidad debió ejecutar transacciones complementarias y activar un protocolo excepcional para revocar los permisos empleados por los piratas informáticos.
Dichas gestiones posibilitaron la congelación o interceptación de activos por un monto aproximado de USD 2.850 millones, una cifra que continúa sujeta a conciliaciones y fluctuaciones de los valores de mercado.
Cronología de una intrusión gestada en junio
La investigación determinó que los primeros indicios de la operación surgieron en junio de 2026, cuando un trabajador del área de desarrollo y operaciones de billeteras, identificado como el "Ingeniero A", descargó desde la web un instalador modificado de una herramienta de programación basada en inteligencia artificial.
Si bien el área de seguridad de Binance detectó la anomalía, sustituyó el equipo del empleado y renovó sus credenciales, los atacantes ya se habían apropiado de información clave sobre las funciones del trabajador y de otros colegas vinculados a la infraestructura de las billeteras.
La compañía detalló además que, en el transcurso del principio de 2026, había interceptado 57 intentos de ataques informáticos sospechosos vinculados a estructuras norcoreanas, bajo metodologías que abarcaban propuestas laborales falsas, programas simulados de desarrollo y mensajes orientados a la captura de credenciales.
Hacia septiembre se desplegaron nuevas acciones de ingeniería social. Un falso director de proyectos contactó al "Ingeniero B" a través de una bolsa de empleo, aprovechando que el perfil del empleado señalaba su vínculo laboral con Binance. Tras una serie de videollamadas con un supuesto reclutador de Recursos Humanos —quien exhibió redes sociales con datos personales para aportar verosimilitud— y con el presunto director ejecutivo de una firma ficticia, el empleado recibió una falsa prueba técnica para instalar en su computadora corporativa.
El archivo contenía código malicioso que se activó en el proceso de instalación, habilitando la conexión con un servidor externo bajo dominio de los atacantes. El programa empleaba técnicas de ocultamiento para eludir los filtros de seguridad y sustituía componentes legítimos de desarrollo por versiones alteradas.
Para el 20 de octubre, utilizando la terminal comprometida del Ingeniero B junto a una herramienta interna de inteligencia artificial, los atacantes vulneraron los dispositivos del Ingeniero A y del Ingeniero C, obteniendo así datos críticos sobre permisos y credenciales de la infraestructura de los monederos.
La fase final se desarrolló entre el 29 y el 30 de octubre (según el huso horario contemplado). Los involucrados ingresaron al equipo del Ingeniero C, recurrieron a las credenciales capturadas con anterioridad y desplegaron el software malicioso que alteró el sistema de validación de transacciones, consumando las transferencias masivas.
Impacto financiero y medidas adoptadas
Tras la detección del ilícito, la firma garantizó que los usuarios no asumirán las pérdidas financieras y que la propia compañía absorberá el impacto económico del suceso.
Restitución: Al 31 de octubre, Binance ya había repuesto el 98% de los fondos afectados.
Activos remanentes: El porcentaje restante correspondía a criptomonedas de baja liquidez cuya adquisición se encontraba en curso.
Verificación: Los clientes pueden auditar el estado actual por medio de la sección de Prueba de Reservas de la plataforma.
Asimismo, la organización comunicó la reconstrucción integral de los sistemas de billeteras afectados, el recambio de los equipos vulnerados, la baja de las credenciales de los empleados involucrados y el endurecimiento de los controles de acceso, sumando herramientas avanzadas de detección de anomalías mediante inteligencia artificial.
El proceso investigativo sigue en curso y contemplará auditorías externas a cargo de especialistas independientes en ciberseguridad. En simultáneo, Binance anunció una profundización en el intercambio de información con agencias gubernamentales, firmas de análisis de cadenas de bloques y actores de la industria para rastrear y retener los fondos sustraídos.
Por último, la empresa advirtió en su informe que ciertos detalles técnicos sobre los resguardos aplicados permanecerán bajo estricta confidencialidad para impedir que otras organizaciones delictivas utilicen dicha información en futuros ataques.